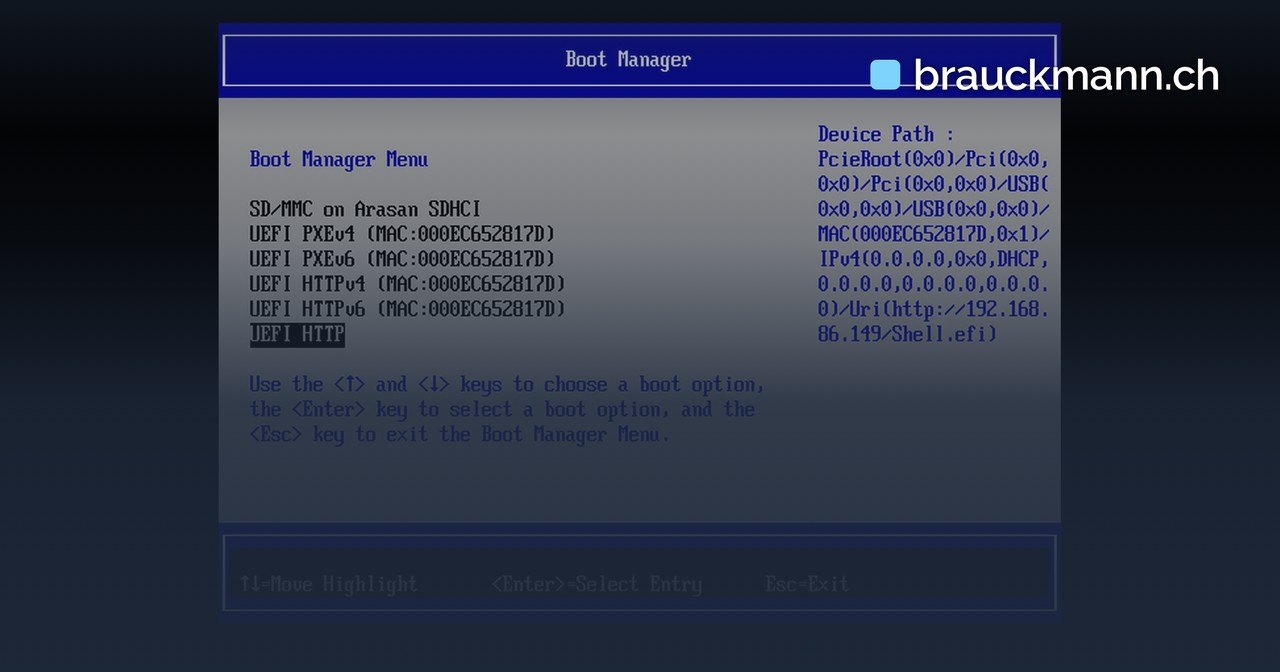
Laut einem Bericht von derStandard steckt in der Firmware fast aller Server weltweit eine kritische Lücke. Sie blieb 16 Jahre unentdeckt und erlaubt die Übernahme eines Rechners vor dem Start. Die Details wurden unabsichtlich vorzeitig bekannt. Server mit Netzwerk-Boot sind besonders gefährdet, Gegenmassnahmen nennt die Quelle nicht.
Inhalt 8 Abschnitte

Eine Firmware-Lücke blieb 16 Jahre lang unbemerkt und betrifft laut Bericht fast alle Server weltweit. Wer Server über das Netzwerk bootet, trägt ein besonders hohes Risiko.
Das Wichtigste in Kürze
- Die Lücke ist kritisch. Sie erlaubt die einfache Übernahme eines Rechners, noch bevor dieser startet.
- Sie blieb 16 Jahre unentdeckt. Betroffen sind laut Bericht so gut wie alle Server weltweit.
- Sie wurde vorzeitig bekannt. Ein Versehen hat die Details früher öffentlich gemacht als geplant.
- Netzwerk-Boot erhöht das Risiko. Server, die über das Netzwerk starten, sind sehr wahrscheinlich betroffen.
Was die Meldung bestätigt
Die Meldung stammt von derStandard. Die Redaktion spricht von einem kritischen Fehler in der Firmware. Er erlaubt die Übernahme eines Rechners vor dem eigentlichen Start. Das Betriebssystem läuft dann noch gar nicht. Schutzprogramme, die erst später laden, greifen deshalb nicht.
Laut Bericht blieb die Lücke 16 Jahre unbemerkt. Zudem wurde sie unabsichtlich vorab bekannt. Wer den Fehler zuerst entdeckt hat und wie die Details nach aussen gelangten, nennt der zugängliche Teil des Textes nicht.
Zum Stand der Quelle: Die Meldung ist am 29. Oktober 2026 aufgeführt. Der Artikel liegt nur gekürzt vor. Ein früheres Erstveröffentlichungsdatum oder ein späteres Aktualisierungsdatum nennt der Auszug nicht. Eine genauere Datierung ist deshalb nicht möglich.
Zahlen und Fakten im Überblick
Die Quelle liefert wenige harte Angaben. Die folgende Tabelle fasst zusammen, was belegt ist und was fehlt.
| Kennzahl | Wert | Bedeutung |
|---|---|---|
Dauer unentdeckt |
16 Jahre |
Die Lücke steckt seit sehr langer Zeit in der Firmware. |
Schweregrad |
kritisch |
Übernahme ist laut Bericht einfach möglich. |
Zeitpunkt des Angriffs |
vor dem Start |
Das Betriebssystem kann den Angriff nicht abfangen. |
Verbreitung |
fast alle Server |
Die Aussage gilt weltweit, eine Herstellerliste fehlt. |
Besonders gefährdet |
Netzwerk-Boot |
Die Chance auf Betroffenheit ist sehr hoch. |
Warum Firmware-Lücken so heikel sind
Firmware läuft ganz unten im System. Sie startet, bevor Betriebssystem und Sicherheitssoftware laden. Wer sie kontrolliert, sitzt vor allen Schutzmassnahmen. Darauf weist die Meldung hin: Die Übernahme geschieht vor dem Start.
Deshalb ist die Lücke für Betreiber von Rechenzentren und Serverräumen relevant. Auch kleine Firmen mit eigenen Servern sind betroffen, sofern ihre Geräte zur beschriebenen Gruppe zählen.
Dabei fällt der Netzwerk-Boot besonders auf. Server, die ihr System über das Netzwerk laden, sind laut Bericht sehr wahrscheinlich anfällig. Diese Technik ist in grösseren Umgebungen verbreitet, etwa für viele gleichartige Server.
Was Admins jetzt prüfen sollten
Die Quelle nennt keine Gegenmassnahmen und keine Patches. Aus ihr lässt sich nur ein vorsichtiges Vorgehen ableiten:
- Inventar erstellen: Welche Server booten über das Netzwerk?
- Herstellerhinweise beobachten: Erst ein offizielles Advisory liefert verlässliche Angaben.
- Netzwerkzugang zu Boot-Diensten einschränken, soweit der Betrieb das zulässt.
- Unbestätigte Gerüchte nicht als Fakt behandeln.
Daher gilt: Erst sammeln, dann handeln. Ohne Herstellerangaben bleibt offen, welche Modelle betroffen sind und ob Updates bereitstehen.
Einordnung: Was das für Admins in der Schweiz heisst
Admins in der Schweiz sollten jetzt klären, welche ihrer Server über das Netzwerk booten. Dort ist das Risiko laut Bericht am höchsten. Patches, Fristen oder Kosten nennt die Quelle nicht. Ein Stichtag lässt sich daher nicht ableiten. Wer Server betreibt, sollte die Meldungen der Hardware-Hersteller verfolgen und bei einem Advisory sofort prüfen. Die Inventarliste kostet nur Arbeitszeit und spart im Ernstfall Tage bei der Suche. Offen bleibt, welche Hersteller und Modelle konkret betroffen sind.
Fazit
Die Meldung warnt vor einer kritischen Lücke in der Server-Firmware, die 16 Jahre unbemerkt blieb. Details und Gegenmassnahmen fehlen im vorliegenden Text. Der nächste Schritt ist ein Inventar der Server mit Netzwerk-Boot und der Blick auf offizielle Herstellermeldungen. Lies dazu die Originalmeldung bei derStandard und warte auf Herstellerangaben, bevor du Änderungen planst.
Quellen: derStandard Web. Foto: rosh8111 / Pixabay. Stand: 29. Oktober 2026.
Geschrieben von der Redaktion · Freigegeben von Andreas Brauckmann · So arbeitet die Redaktion
Änderungshistorie
- — Artikel veröffentlicht.