In der UEFI-Firmware EDK2 steckt die Lücke CVE-2026-97631 mit Schweregrad 9,5 von 10. Ein Angreifer kann Code ausführen, bevor Secure Boot und Betriebssystem schützen. Der Patch-Code wurde früher als geplant öffentlich, was den Exploit-Bau erleichtert. Firmware-Updates auf vielen Geräten brauchen Zeit.
Inhalt 8 Abschnitte
Der Schweregrad liegt bei 9,5 von 10, und fast jeder Server ist potenziell betroffen. Die Lücke CVE-2026-97631 in der UEFI-Firmware erlaubt Schadcode, bevor das System seine Schutzfunktionen startet. Ars Technica hat den Fall am 28. Oktober 2026 beschrieben.
Das Wichtigste in Kürze
- Die Lücke steckt in EDK2. Diese offene Codebasis dient Hardwareherstellern und Cloud-Anbietern als Grundlage für ihre UEFI-Firmware.
- Angriffe laufen vor Secure Boot. Der Schadcode startet früh im Bootvorgang, noch bevor Firmware und Betriebssystem Abwehrmassnahmen aktivieren.
- Der Patch-Code ist öffentlich. Eine Veröffentlichung kam früher als geplant, was Angreifern den Bau von Exploits erleichtert.
- Updates brauchen Zeit. Firmware auf Millionen Geräten zu aktualisieren ist laut Quelle aufwendig und langwierig.
Was die UEFI-Lücke im Boot-Code auslöst
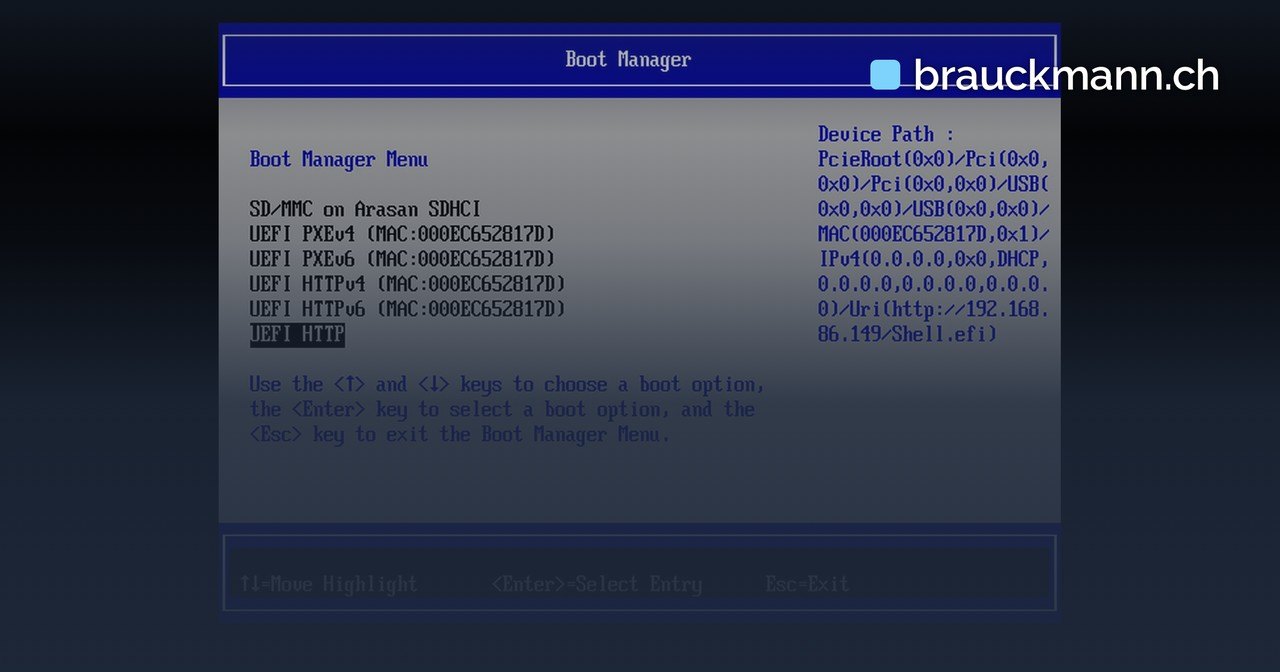
CVE-2026-97631 ist ein Speicherfehler in einer ICMP-Komponente. Es handelt sich um einen Pufferüberlauf im PXE-Base-Code-Treiber des Netzwerkpakets von EDK2. Dieser Treiber erlaubt es Servern, Speichersystemen und anderen Geräten, mit Code aus dem lokalen Netz zu starten.
Dabei kann ein Angreifer Code ausführen, der vor dem Betriebssystem läuft. Die Firmware hat zu diesem Zeitpunkt die Schutzmechanismen noch nicht aktiv. Secure Boot baut eine Vertrauenskette für allen geladenen Code auf, darunter auch das Trusted Platform Module (TPM). Die Lücke umgeht diese Kette.
Der Schadcode selbst bleibt nicht dauerhaft bestehen und läuft nur einmal. Er kann aber weitere Schadprogramme installieren. Diese starten dann bei jedem Boot früh im Ablauf.
Wer betroffen ist
EDK2 ist eine Referenzlösung für die UEFI-Spezifikation. Ein Vertreter des UEFI-Forums nannte sie im Vorjahr die führende Umsetzung dieser Vorgaben. Praktisch alle Firmware-Lieferanten nutzen den Code ausgiebig, darunter AMI, Insyde und Phoenix. Auch Project Mu, die gehärtete EDK2-Variante von Microsoft, enthielt die verwundbare Komponente.
Deshalb sprechen die Fachleute von Ars Technica von den meisten Servern weltweit. Genaue Gerätezahlen nennt die Quelle nicht.
| Kennzeichen | Wert | Bedeutung |
|---|---|---|
Kennung |
CVE-2026-97631 |
Eindeutige Nummer für Patch-Suche und Inventar |
Schweregrad |
9,5 von 10 |
Kritische Einstufung, rasches Handeln nötig |
Alter des Fehlers |
16 Jahre |
Der Fehler steckt seit Langem im Code |
Betroffene Komponente |
PXE-Base-Code-Treiber |
Betrifft den Start über das Netzwerk |
Angriffsziel |
Boot-Phase |
Schutz greift hier noch nicht |
Wie die Lücke öffentlich wurde
Entdeckt haben den Fehler Alex Matrosov von Anthropic und Dan Holmes von Google. Sie hatten eine koordinierte Offenlegung im Januar vereinbart. Die Hardwarefirma AMI veröffentlichte jedoch im vergangenen Monat eine Pull Request, die den Fehler beschreibt und eine Korrektur enthält. Die Entdecker bemerkten das, danach gab das TianoCore-Projekt letzte Woche einen öffentlichen Hinweis heraus.
Damit können versierte Angreifer am frei zugänglichen Code nachvollziehen, wie sich die Lücke auslösen lässt. Der Bau funktionierender Exploits wird einfach. Die Quelle nennt zudem eine zweite misslungene Offenlegung sechs Tage zuvor, bei einer kritischen Lücke in der Programmiersprache PHP.
Den Artikel hat Ars Technica am 28. Oktober 2026 veröffentlicht. Die Quelle nennt kein späteres Aktualisierungsdatum, deshalb gilt dieser Tag als Stand der Meldung.
Was Experten sagen
HD Moore, Erfinder von Metasploit und Forschungsleiter beim Sicherheitsunternehmen Dragos, ordnet das Risiko so ein: Ein Angreifer mit Zugriff aufs Netz könne den Programmablauf an einer Stelle kapern, an der der Bootvorgang noch Zugriff auf sensible Teile wie das TPM habe. Das lasse sich nutzen, um Festplattenverschlüsselung zu brechen. Dazu genüge kurzzeitiger Netzzugang. Bei Diebstahl eines Geräts sei es noch einfacher.
Zudem trifft die Quelle keine Aussage zu Angriffen in der Praxis. Ob die Lücke bereits ausgenutzt wird, ist nicht belegt.
Einordnung: Was das für Admins in der Schweiz heisst
Admins in der Schweiz sollten ihre Server- und Speichersysteme auf EDK2-basierte Firmware prüfen. Das gilt auch für Geräte, die über das Netz booten. Hersteller müssen die Korrektur in ihre Firmware einbauen. Danach folgt das Firmware-Update auf jedem einzelnen Gerät. Die Quelle nennt weder Patch-Termine noch Kosten. Wer PXE-Boot nicht braucht, hat laut Quellenlage einen Anhaltspunkt für eine Eindämmung, eine Herstellerempfehlung dazu liegt aber nicht vor. Wichtig sind Hinweise der Lieferanten und der Abgleich der Kennung CVE-2026-97631 mit dem eigenen Inventar. Betroffen sind auch Cloud-Umgebungen, bei denen Anbieter die Firmware verwalten.
Fazit
Die Lücke betrifft die Grundlage der Boot-Firmware, und der Patch-Code ist öffentlich. Prüfe jetzt dein Geräteinventar und frage deine Hardwarelieferanten nach Firmware-Updates zu CVE-2026-97631. Beobachte zudem den öffentlichen Hinweis des EDK-II-Projekts zur Lage.
Quellen: Ars Technica. Bild: EDK2 Boot Manager / GitHub. Stand: 28. Oktober 2026.
Geschrieben von der Redaktion · Freigegeben von Andreas Brauckmann · So arbeitet die Redaktion
Änderungshistorie
- — Artikel veröffentlicht.