Microsoft hat am 4. August 2026 die GitHub-Copilot-Anbindung im Agent Framework für .NET und Python als stabil freigegeben. Eigene Agenten nutzen damit die Ausführungsumgebung von Copilot mit Shell, Dateizugriff, URL-Abruf und MCP-Servern. Sensible Aktionen laufen durch einen Berechtigungs-Handler, den der Entwickler stellt. Voraussetzung sind ein Copilot-Abo und eine angemeldete Copilot CLI.
Das Microsoft Agent Framework bindet GitHub Copilot jetzt in einer stabilen Fassung für .NET und Python ein. Wer eigene Agenten baut, bekommt damit eine fertige Ausführungsumgebung mit Shell, Dateizugriff und MCP, muss aber jede sensible Aktion selbst freigeben.
Das Wichtigste in Kürze
- Du brauchst ein Copilot-Abo. Zusätzlich muss die Copilot CLI installiert und angemeldet sein.
- Eigene Agenten erben die Copilot-Laufzeit. Dazu gehören Shell-Befehle, Dateizugriff, URL-Abruf und MCP-Server.
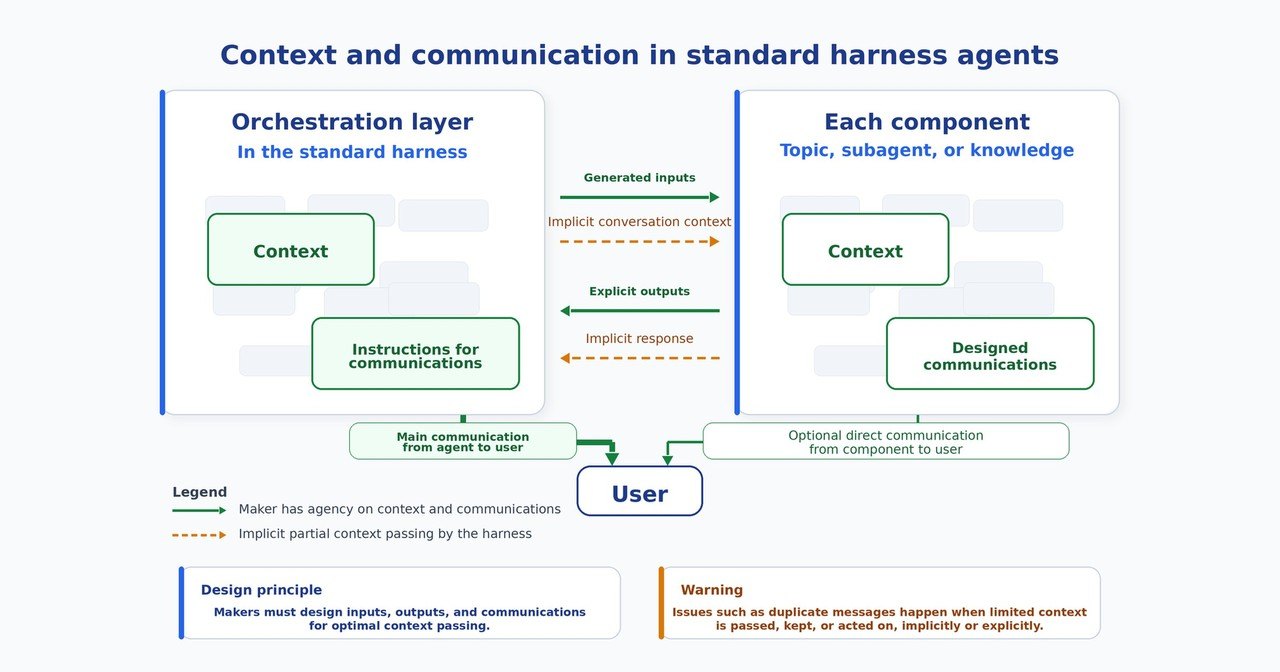
- Ohne Freigabe geschieht nichts. Sensible Aktionen laufen durch einen Berechtigungs-Handler, den du bereitstellst.
- Die Anbindung ist für .NET und Python stabil. Für .NET braucht es .NET 8, für Python die Version 3.11.
Was Microsoft im Agent Framework freigegeben hat
Das Team des Agent Framework hat die Meldung am 4. August 2026 im Entwicklerblog erstmals veröffentlicht. Zuletzt aktualisiert wurde der Beitrag nicht. Danach ist die Copilot-Anbindung für .NET und Python allgemein verfügbar. Sie macht aus Copilot die Ausführungsumgebung für selbst gebaute Agenten.
Dabei liefert die Copilot-Laufzeit die schwere Arbeit mit. Ein Agent kann Shell-Befehle und Skripte ausführen, Dateien in Repositories lesen und schreiben und Webinhalte abrufen. Zudem lassen sich MCP-Server und eigene Werkzeuge mit Freigabepflicht einbinden. Sitzungen halten den Kontext über mehrere Runden und lassen sich per Sitzungs-ID wieder aufnehmen. Für die Beobachtung ist OpenTelemetry-Tracing eingebaut.
Voraussetzungen und Installation
| Sprache | Paket | Voraussetzung |
|---|---|---|
| .NET | Microsoft.Agents.AI.GitHub.Copilot |
.NET 8 oder neuer |
| Python | agent-framework-github-copilot |
Python 3.11 oder neuer |
Für beide Sprachen gilt: Du brauchst ein aktives Copilot-Abo und eine angemeldete Copilot CLI. Die Installation erfolgt mit dotnet add package beziehungsweise pip install. Beispiele liefert Microsoft im Repository des Frameworks.
Rechte vergeben statt alles erlauben
Ein Agent darf zunächst weder Shell-Befehle ausführen noch Dateien ändern oder URLs abrufen. Erst ein Berechtigungs-Handler erlaubt das. Er entscheidet bei jeder sensiblen Aktion, ob sie laufen darf. Laut Microsoft läuft jede heikle Aktion durch einen Handler, den du bereitstellst.
Damit bleibt die Kontrolle bei dir. Für Entwicklungsumgebungen kannst du alles automatisch freigeben, für produktive Agenten fragst du besser nach. Die Dokumentation empfiehlt ausserdem, Agenten mit Shell- oder Dateirechten in einem Container zu betreiben.
Was Entwickler jetzt prüfen
- Kläre, ob dein Team ein Copilot-Abo hat und die CLI auf dem Zielsystem angemeldet werden kann.
- Baue einen Agenten zuerst mit einem Handler, der jede Aktion einzeln abfragt.
- Lege fest, welche MCP-Server der Agent nutzen darf.
- Beobachte die Kosten: Zur Abrechnung lohnt der Beitrag zu den AI Credits bei GitHub Copilot.
Fazit
Die stabile Anbindung spart Teams den Bau einer eigenen Ausführungsumgebung für Agenten. Der Preis ist die Abhängigkeit von einem Copilot-Abo und einer angemeldeten CLI. Starte mit strengen Freigaben und lockere sie erst, wenn der Agent verlässlich arbeitet.
Quellen: Microsoft Agent Framework Blog vom 4. August 2026, Microsoft Learn: GitHub Copilot im Agent Framework. Foto: jarmoluk / Pixabay. Stand: 4. August 2026.
Recherche und Entwurf KI-gestützt, geprüft und freigegeben von Andreas Brauckmann · So arbeitet die Redaktion
Änderungshistorie
- — Artikel veröffentlicht.